Segunda à sexta-feira: 9h as 18h


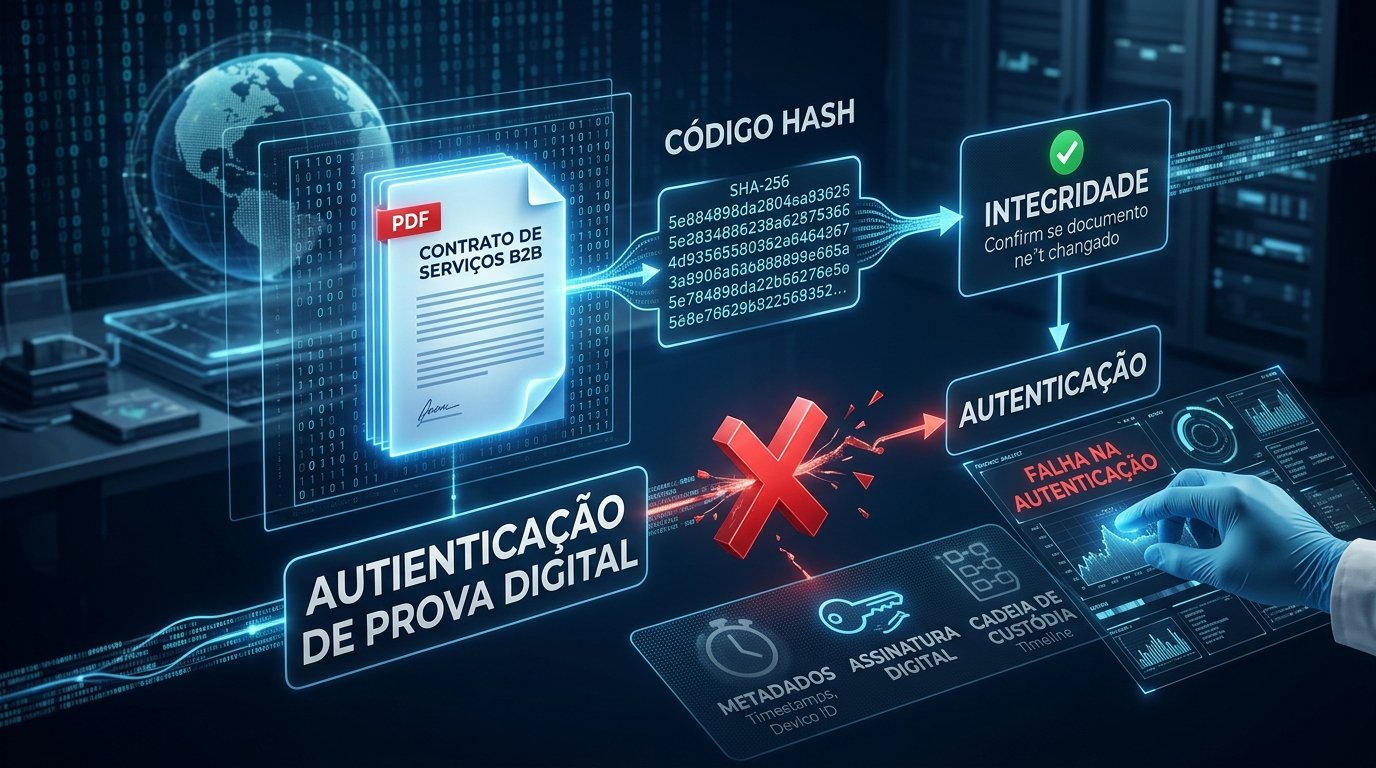
No ecossistema jurídico e corporativo moderno, a coleta, a validação e a autenticação de prova digital ocupam posição central em disputas milionárias. Também são relevantes em investigações de fraudes internas, auditorias de compliance e contenciosos envolvendo grandes instituições financeiras.
Nesse cenário de alta complexidade, um mito perigoso ganhou força na área jurídica e em setores de tecnologia menos especializados. Trata-se da crença de que a simples geração de um código hash seria suficiente para garantir a autenticação de prova digital.
Embora o algoritmo hash seja um dos pilares fundamentais da criptografia e da computação forense, atribuir a ele poder absoluto de autenticação constitui um erro técnico grave. Um código hash, isoladamente, não autentica um documento, um e-mail corporativo ou uma captura de tela.
Para escritórios de advocacia, departamentos jurídicos, instituições bancárias e empresas de tecnologia B2B, compreender essa distinção não representa mero preciosismo acadêmico. Ela pode definir a diferença entre uma prova tecnicamente robusta e outra vulnerável à impugnação em uma disputa de alto nível.
Este artigo aprofunda as bases científicas da criptografia moderna e apresenta a taxonomia correta da prova digital. Também examina os requisitos previstos em normas internacionais, como a ISO/IEC 27037, além das exigências da legislação processual.
O objetivo é oferecer aos profissionais que atuam entre o Direito e a Tecnologia da Informação uma compreensão técnica adequada sobre o tema. A análise correta permite avaliar se uma evidência apresenta autenticidade, admissibilidade e consistência metodológica.
1. A Anatomia Científica do Código Hash: O que Ele Realmente Faz?
Para desconstruir o mito de que o hash valida dados de forma autônoma, é necessário compreender os fundamentos matemáticos que sustentam essa tecnologia. Um algoritmo de hash — como o padrão da indústria SHA-256 (Secure Hash Algorithm de 256 bits) ou algoritmos obsoletos como o MD5 — é essencialmente uma função matemática criptográfica unidirecional.
Como uma Função Hash Transforma os Dados
O funcionamento de uma função hash consiste em receber uma entrada de dados de qualquer tamanho. Pode ser uma simples mensagem de texto contendo apenas a palavra “contrato”, uma extração física completa de um smartphone feita via software forense, ou mesmo uma imagem bit a bit de um servidor de arquivos de vários Terabytes. O algoritmo processa esses dados e os converte em uma sequência alfanumérica de caracteres de tamanho fixo. No caso do SHA-256, o resultado será sempre uma string de 64 caracteres hexadecimais, não importando o volume do arquivo original.
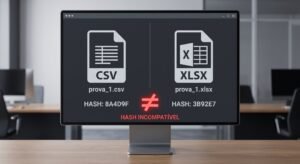
A característica marcante do hash reside no que chamamos, na ciência da computação, de “Efeito Avalanche”. Alterar uma única vírgula, um espaço em branco ou até mesmo um único bit do documento original produz um código hash completamente diferente, sem revelar qual modificação ocorreu.
As Propriedades Fundamentais de um Hash Seguro
Sob o ponto de vista da segurança da informação, as três propriedades científicas fundamentais de um algoritmo Hash seguro são:
- Determinismo: A mesma entrada de dados sempre produzirá exatamente o mesmo código hash, seja calculado hoje ou daqui a dez anos.
- Resistência à pré-imagem: É computacionalmente inviável aplicar engenharia reversa no código hash para descobrir qual era o conteúdo do arquivo original.
- Resistência à colisão: É estatisticamente improvável encontrar dois arquivos diferentes que gerem exatamente o mesmo código hash.
Diante de todas essas características matemáticas, o que o hash prova perante um juiz ou auditor? Ele demonstra, de forma inequívoca, que determinado arquivo permaneceu inalterado desde o cálculo do código hash. Em termos técnicos e periciais, o hash atua como um lacre inviolável. Ele é um selo de integridade, não constituindo, por si só, um processo de autenticação de prova digital.
2. A Fronteira Crítica: Integridade vs. Autenticação de Prova Digital
A confusão entre os conceitos de integridade e autenticidade é o calcanhar de Aquiles de muitos relatórios técnicos e petições iniciais. Para o mercado B2B, onde assistentes técnicos e peritos digitais são contratados para homologar processos e auditar servidores, essa distinção conceitual deve ser objetiva.
O que é Integridade: o Domínio do Hash
A integridade atesta exclusivamente que um dado não foi modificado, corrompido ou adulterado. Ela responde a uma pergunta técnica fundamental: “Este arquivo que estamos analisando agora é exatamente o mesmo que foi coletado na cena do incidente?”. O mecanismo técnico consolidado para garantir essa propriedade é justamente o uso de funções Hash. Na prática corporativa, se você faz uma cópia de um log de servidor para análise, o cálculo do hash garante que o arquivo copiado é idêntico ao arquivo original.
O que é Autenticidade: Contexto, Autoria e Origem
A autenticidade é um conceito que vai muito além da matemática do arquivo isolado. Ela é a garantia da origem daquele dado, de sua autoria e de todo o contexto tecnológico e temporal de sua criação.
A autenticidade responde a perguntas muito mais complexas e vitais para convencer um tribunal em um litígio: “Quem realmente criou este arquivo? Em que data e hora exatas ele foi criado? Em qual dispositivo, localização de rede e sistema operacional ele se originou? O ambiente original era seguro ou estava comprometido? O documento é juridicamente e factualmente legítimo?”.
Para atestar a autenticidade, o cálculo do código hash é sumariamente insuficiente. São necessários mecanismos periciais complementares e mais sofisticados. Isso inclui a utilização de Assinaturas Digitais vinculadas a Autoridades Certificadoras, como o padrão ICP-Brasil, a aplicação de Carimbos de Tempo oficiais (Time Stamping), a análise profunda de metadados ocultos nos arquivos e, principalmente, a documentação de uma Cadeia de Custódia técnica inquebrável.
No mesmo exemplo do log de servidor, a autenticidade corresponde ao processo pericial robusto que demonstra que aquele log efetivamente se originou do sistema corporativo alegado. O procedimento também deve documentar onde o dado residia originalmente antes da extração e avaliar possíveis manipulações na origem ou injeções de dados falsos por um invasor.
O Paradoxo da Cópia Falsa na Autentificação de Prova Digital
Imagine que um fraudador crie um e-mail falso ou um PDF manipulado, forjando o remetente para fazer parecer que o diretor financeiro de uma empresa autorizou uma transferência bancária. Em seguida, o fraudador gera um código hash (SHA-256) desse documento forjado e o anexa ao processo.
Se esse arquivo for apresentado em juízo e o perito calcular o hash, os códigos baterão perfeitamente. A integridade está intacta, demonstrando que o arquivo não sofreu alterações desde que o fraudador o salvou.
Contudo, o conteúdo em si é falso.
O hash, nesse cenário, preservou com perfeição matemática a integridade de uma fraude. É por isso que o cálculo criptográfico, isolado, é insuficiente para estabelecer a autenticação de prova digital.
3. As Limitações do Hash para a Autenticação de Prova Digital
Na computação forense moderna, e especialmente nas rotinas de segurança ofensiva (Red Team) e resposta a incidentes cibernéticos, os profissionais sabem que o hash é apenas uma engrenagem primária dentro de um maquinário metodológico muito maior. Confiar somente nele para atestar a validade de uma prova apresenta falhas sistêmicas que são rapidamente exploradas por defesas bem preparadas. As limitações ocorrem em três frentes principais:
Ausência de Vinculação Temporal Confiável (Atemporalidade)
Um código hash gerado por um algoritmo padrão não contém, em si mesmo, qualquer informação de tempo (timestamp). Se você gerar um relatório técnico contendo códigos maliciosos hoje e calcular o hash dele, e o fizer novamente daqui a cinco ou dez anos sem alterar o conteúdo do texto, o hash será rigorosamente o mesmo. O algoritmo atesta os bits, mas não atesta em qual momento da linha do tempo aquela evidência existiu.
Para disputas B2B contratuais, concorrência desleal ou validação de assinaturas em contratos digitais, saber a data e a hora exatas em que um arquivo foi criado é frequentemente o cerne do litígio. Sem um Carimbo de Tempo (Time Stamping) emitido por uma Autoridade de Carimbo de Tempo (ACT) homologada, que aplique a assinatura do relógio atômico oficial sobre o hash, a prova perde completamente sua eficácia cronológica e fica vulnerável a alegações de fraude de datação (backdating).
Cegueira de Contexto e Origem do Ambiente
O algoritmo de hash é “cego” em relação ao ambiente de origem dos dados. Um erro comum entre advogados e empresas consiste em extrair uma conversa por meio de uma simples captura de tela (print) e calcular o hash da imagem. Esse procedimento, porém, não autentica a conversa.
Na prática, o hash demonstra apenas que a imagem permaneceu inalterada desde o momento adotado como referência. Ele não comprova que a conversa ocorreu exatamente nos termos apresentados no print.
A autenticação forense exige métodos mais robustos e, conforme o caso, a atuação de um assistente técnico habilitado. O profissional pode realizar a aquisição dos dados diretamente do dispositivo e examinar os registros internos do aplicativo.
Esse trabalho pode envolver suítes forenses especializadas, diferentes modalidades de extração e a análise de bancos de dados SQLite, identificadores e outros artefatos. Ferramentas como o Cellebrite auxiliam na aquisição e análise de dispositivos móveis. Já o IPED permite processar grandes volumes de dados provenientes de mídias e imagens forenses.
A correlação entre esses vestígios e os metadados sistêmicos permite reconstruir o contexto da prova com muito mais segurança. É essa análise conjunta, e não o hash isolado do print, que fornece elementos técnicos para avaliar a autenticidade da evidência.
Vulnerabilidade à Manipulação Pré-Hash X Autenticação de Prova Digital
Um dos cenários mais críticos em auditorias técnicas ocorre quando alguém adultera os dados, de forma intencional ou por imperícia, instantes antes do cálculo do hash. Profissionais de Red Team e segurança ofensiva conhecem bem esse risco, pois atacantes podem modificar logs, mascarar roteamentos e alterar sistemas antes da preservação da evidência.
Se alguém manipular a evidência antes de o perito calcular o hash, a criptografia não conseguirá identificar essa adulteração e poderá preservar matematicamente um conteúdo já comprometido. Por isso, a perícia deve adotar mecanismos de isolamento desde o início da coleta, como bloqueadores de escrita de hardware — write blockers — no espelhamento de discos ou o isolamento de sinais de rede em dispositivos móveis.
Sem esses controles, a parte contrária poderá sustentar que os dados sofreram contaminação entre a ocorrência do fato e a atuação pericial.
4. O Arcabouço Legal, Científico e a Cadeia de Custódia
Para que uma prova digital tenha validade substancial, seja admitida sem margem para impugnações e sirva de base sólida para condenações ou absolvições, ela deve respeitar diretrizes científicas internacionais consolidadas e a estrita legislação processual pátria.
A Norma Internacional ISO/IEC 27037
A padronização internacional fornecida pela norma ISO/IEC 27037 estabelece as diretrizes para Identificação, Coleta, Aquisição e Preservação de evidências digitais. A norma determina que o tratamento de evidências deve ser norteado pelos princípios inegociáveis de Auditabilidade, Repetibilidade e Reprodutibilidade.
Para que um processo técnico seja considerado auditável por outros peritos da comunidade científica, a simples geração de um hash isolado de um arquivo solto é inaceitável. O assistente técnico ou perito oficial deve documentar de maneira meticulosa e sequencial: quem realizou a coleta, quais ferramentas de software e hardware de mercado foram utilizadas (especificando as versões, como IPED, Autopsy ou FTK Imager), qual era o estado original e exato do sistema corporativo ou dispositivo no momento da intervenção, e qual metodologia de extração foi adotada (lógica, física ou sistema de arquivos).
O Pacote Anticrime e a Lei 13.964/2019 no Brasil
No contexto jurídico brasileiro, a introdução do Artigo 158-A e seguintes no Código de Processo Penal formalizou legalmente o instituto da Cadeia de Custódia. O legislador definiu categoricamente que a história cronológica do vestígio material (neste caso, digital) deve ser documentada passo a passo, desde o momento de seu reconhecimento até o seu descarte final.
Neste arcabouço, o código hash entra apenas e tão somente na etapa procedimental de Acondicionamento e Preservação (garantindo que o que foi coletado não mude). No entanto, o hash não resolve as etapas críticas anteriores de Reconhecimento, Isolamento e Coleta. Se o relatório técnico fornecido para embasar a inicial de uma empresa não detalhar o método rigoroso de aquisição, o hash gerado no final do processo vira um mero enfeite numérico, incapaz de prover a autenticação de prova digital que o juiz exige.
Jurisprudências recentes dos tribunais superiores, especialmente do Superior Tribunal de Justiça (STJ), têm rejeitado provas fundamentadas apenas em capturas de tela, ainda que a parte registre o conteúdo em cartório ou apresente relatórios simplificados com códigos hash. Esse entendimento destaca a necessidade de acesso ao dispositivo de origem, preservação dos metadados sistêmicos e documentação técnica adequada. Sem esses elementos, o julgador pode reconhecer fragilidades na autenticidade e na confiabilidade da prova, inclusive quanto à sua aptidão para sustentar conclusões no processo.
5. Como fazer a Autenticação de Prova Digital: A Solução Tecnológica Completa
Para empresas B2B, instituições financeiras mitigando fraudes e escritórios jurídicos que atuam no contencioso estratégico de direito digital, a coleta de provas deve abandonar imediatamente o amadorismo do “faça você mesmo” (como tirar prints ou salvar PDFs soltos) e adotar um framework de atuação pericial verdadeiramente robusto. A autêntica validação probatória requer uma combinação sinérgica de tecnologias, metodologias científicas e atuação humana especializada:
5.1. Extração Forense e Preservação de Metadados
Uma evidência autêntica carrega, inexoravelmente, a sua própria história técnica embutida na forma de metadados. Em e-mails corporativos, o cabeçalho completo (header) contém toda a rota de infraestrutura de rede, servidores e sistemas antifraude pelos quais a mensagem transitou, incluindo protocolos de validação (Message-ID, assinaturas DKIM, regras SPF). Em fotografias digitais e documentos, o padrão EXIF e as propriedades do arquivo revelam coordenadas de GPS, modelos de lente, autores de edição e timestamps do sistema operacional.
A autenticação de Prova Digital profunda e incontestável exige o emprego de suítes de análise forense de nível internacional (como Autopsy para discos ou ferramentas de mobile forensics) capazes de extrair, decodificar e apresentar esses metadados sistêmicos e ocultos de forma integral, legível e inalterada, permitindo ao perito correlacioná-los logicamente com o ambiente e a cronologia do crime digital sob investigação.
5.2. Infraestrutura de Chaves Públicas e ICP-Brasil
Enquanto o código hash cumpre a sua função de provar que o arquivo não sofreu alterações (integridade), a assinatura digital baseada em criptografia assimétrica provê a garantia técnica de quem assinou aquele documento ou log. Ao utilizar um par de chaves (pública e privada), a assinatura digital atrela inequivocamente um certificado digital homologado àquele código hash. No cenário corporativo brasileiro, a utilização do padrão ICP-Brasil (Infraestrutura de Chaves Públicas Brasileira) confere, por força de lei, presunção legal absoluta de veracidade técnica e de autoria, unindo em um só ato a integridade fornecida pelo hash e a autenticidade inquestionável fornecida pelo certificado.
5.3. Atuação do Assistente Técnico Especializado
Diante de litígios de alta voltagem, muitos advogados ainda recorrem exclusivamente à Ata Notarial lavrada em cartório para tentar autenticar fatos ocorridos no ambiente digital. Embora o tabelião possua fé pública inquestionável e a ata seja um instrumento válido, é imperativo compreender que o notário apenas descreve, de forma leiga, aquilo que ele vê refletido no monitor (o fenômeno visual). O tabelião, regra geral, não possui a capacitação técnica para auditar o código-fonte de uma página da web, inspecionar e registrar o tráfego de pacotes de uma rede, verificar certificados SSL das conexões ou garantir que uma API não foi interceptada e manipulada por um software de proxy durante a visualização.
A solução definitivamente superior, adotada por corporações que não podem se dar ao luxo de perder disputas estratégicas, é a Coleta Técnica Especializada conduzida pessoalmente por um Assistente Técnico habilitado (como um Engenheiro de Computação especialista em perícia digital). Este profissional atua com uma visão técnica sistêmica: ele não apenas gera os relatórios de hashes necessários, mas muitas vezes isola fisicamente os hardwares envolvidos, coleta logs profundos do sistema operacional, estrutura manifestações técnicas fundamentadas, elabora quesitos periciais estratégicos para confrontar peritos oficiais e entrega um Parecer Técnico final denso, consubstanciado na ciência da computação e metodologicamente à prova de ataques jurídicos.
Conclusão: A Exigência Inegociável por Maturidade Forense para Autenticação de Prova Digital
O cálculo de códigos hash é, e continuará sendo, o alicerce insubstituível da garantia de integridade na manipulação de dados digitais. É factualmente impossível realizar qualquer trabalho de computação forense sem ele. Todo laudo, parecer de assistente técnico ou manifestação pericial entregue ao judiciário deve listar extensivamente os hashes criptográficos de cada arquivo processado, de cada imagem física de disco e de cada extração mobile que fez parte do escopo da investigação, garantindo transparência e rastreabilidade total do trabalho realizado.
No entanto, o mercado jurídico brasileiro e os conselhos de administração das empresas B2B precisam amadurecer sua compreensão sobre o universo cibernético. Também devem abandonar a ideia de que o código hash funciona como uma solução simples, barata e suficiente para a autenticação de prova digital.
Autenticar fatos ocorridos no ambiente digital exige um processo técnico, multidimensional e fortemente dependente de expertise humana. Esse trabalho requer uma visão global do contexto tecnológico, protocolos rigorosos de preservação e análise criteriosa dos metadados.
Também exige respeito à cadeia de custódia e, sobretudo, aplicação consistente do método científico pericial.
Para empresas, instituições bancárias e escritórios que lidam rotineiramente com vazamentos de dados, fraudes internas ou auditorias críticas, a recomendação é clara.
Diante da necessidade de identificar, coletar e produzir provas digitais para fins judiciais ou de compliance, a atuação célere de um profissional ou empresa especializada em perícia forense digital representa uma medida estratégica. Essa atuação contribui para preservar a qualidade técnica, a rastreabilidade e a confiabilidade da evidência.
O conhecimento especializado em engenharia e computação forense permite integrar a força criptográfica do hash às metodologias necessárias para a correta análise da prova digital. Essa combinação permite demonstrar a integridade dos dados e reunir elementos técnicos que sustentem sua autenticidade perante o contraditório.